SSL
- Adăugare certifcat SSL în baza de date NSS
- Generare SSL dupa procurare
- SSL Let's Encrypt - instalare / reinoire
Adăugare certifcat SSL în baza de date NSS
1. Extragere PEM din PFX:
openssl pkcs12 -in filename.pfx -out cert.pem -nodes
2. Pentru convertarea din .pem in pkcs12 pentru a fi folosit in baza NSS folosim următoarea comandă:
openssl pkcs12 -export -in cert.pem -out cert.p12 -name "MAIB_CERT"
3. Pentru a importa certificatul .p12 în baza de date NSS folosim următoarea comandă
pk12util -i cert.p12 -d sql:/etc/pki/nssdb
4. Pentru a verifica certificatele disponibile in bază:
certutil -L -d sql:/etc/pki/nssdb
5. Ștergere certificat din bază:
certutil -D -d sql:/etc/pki/nssdb -n "MAIB_CERT"
Generare SSL dupa procurare
1. Generarea CSR (cererea pentru certificat)
-
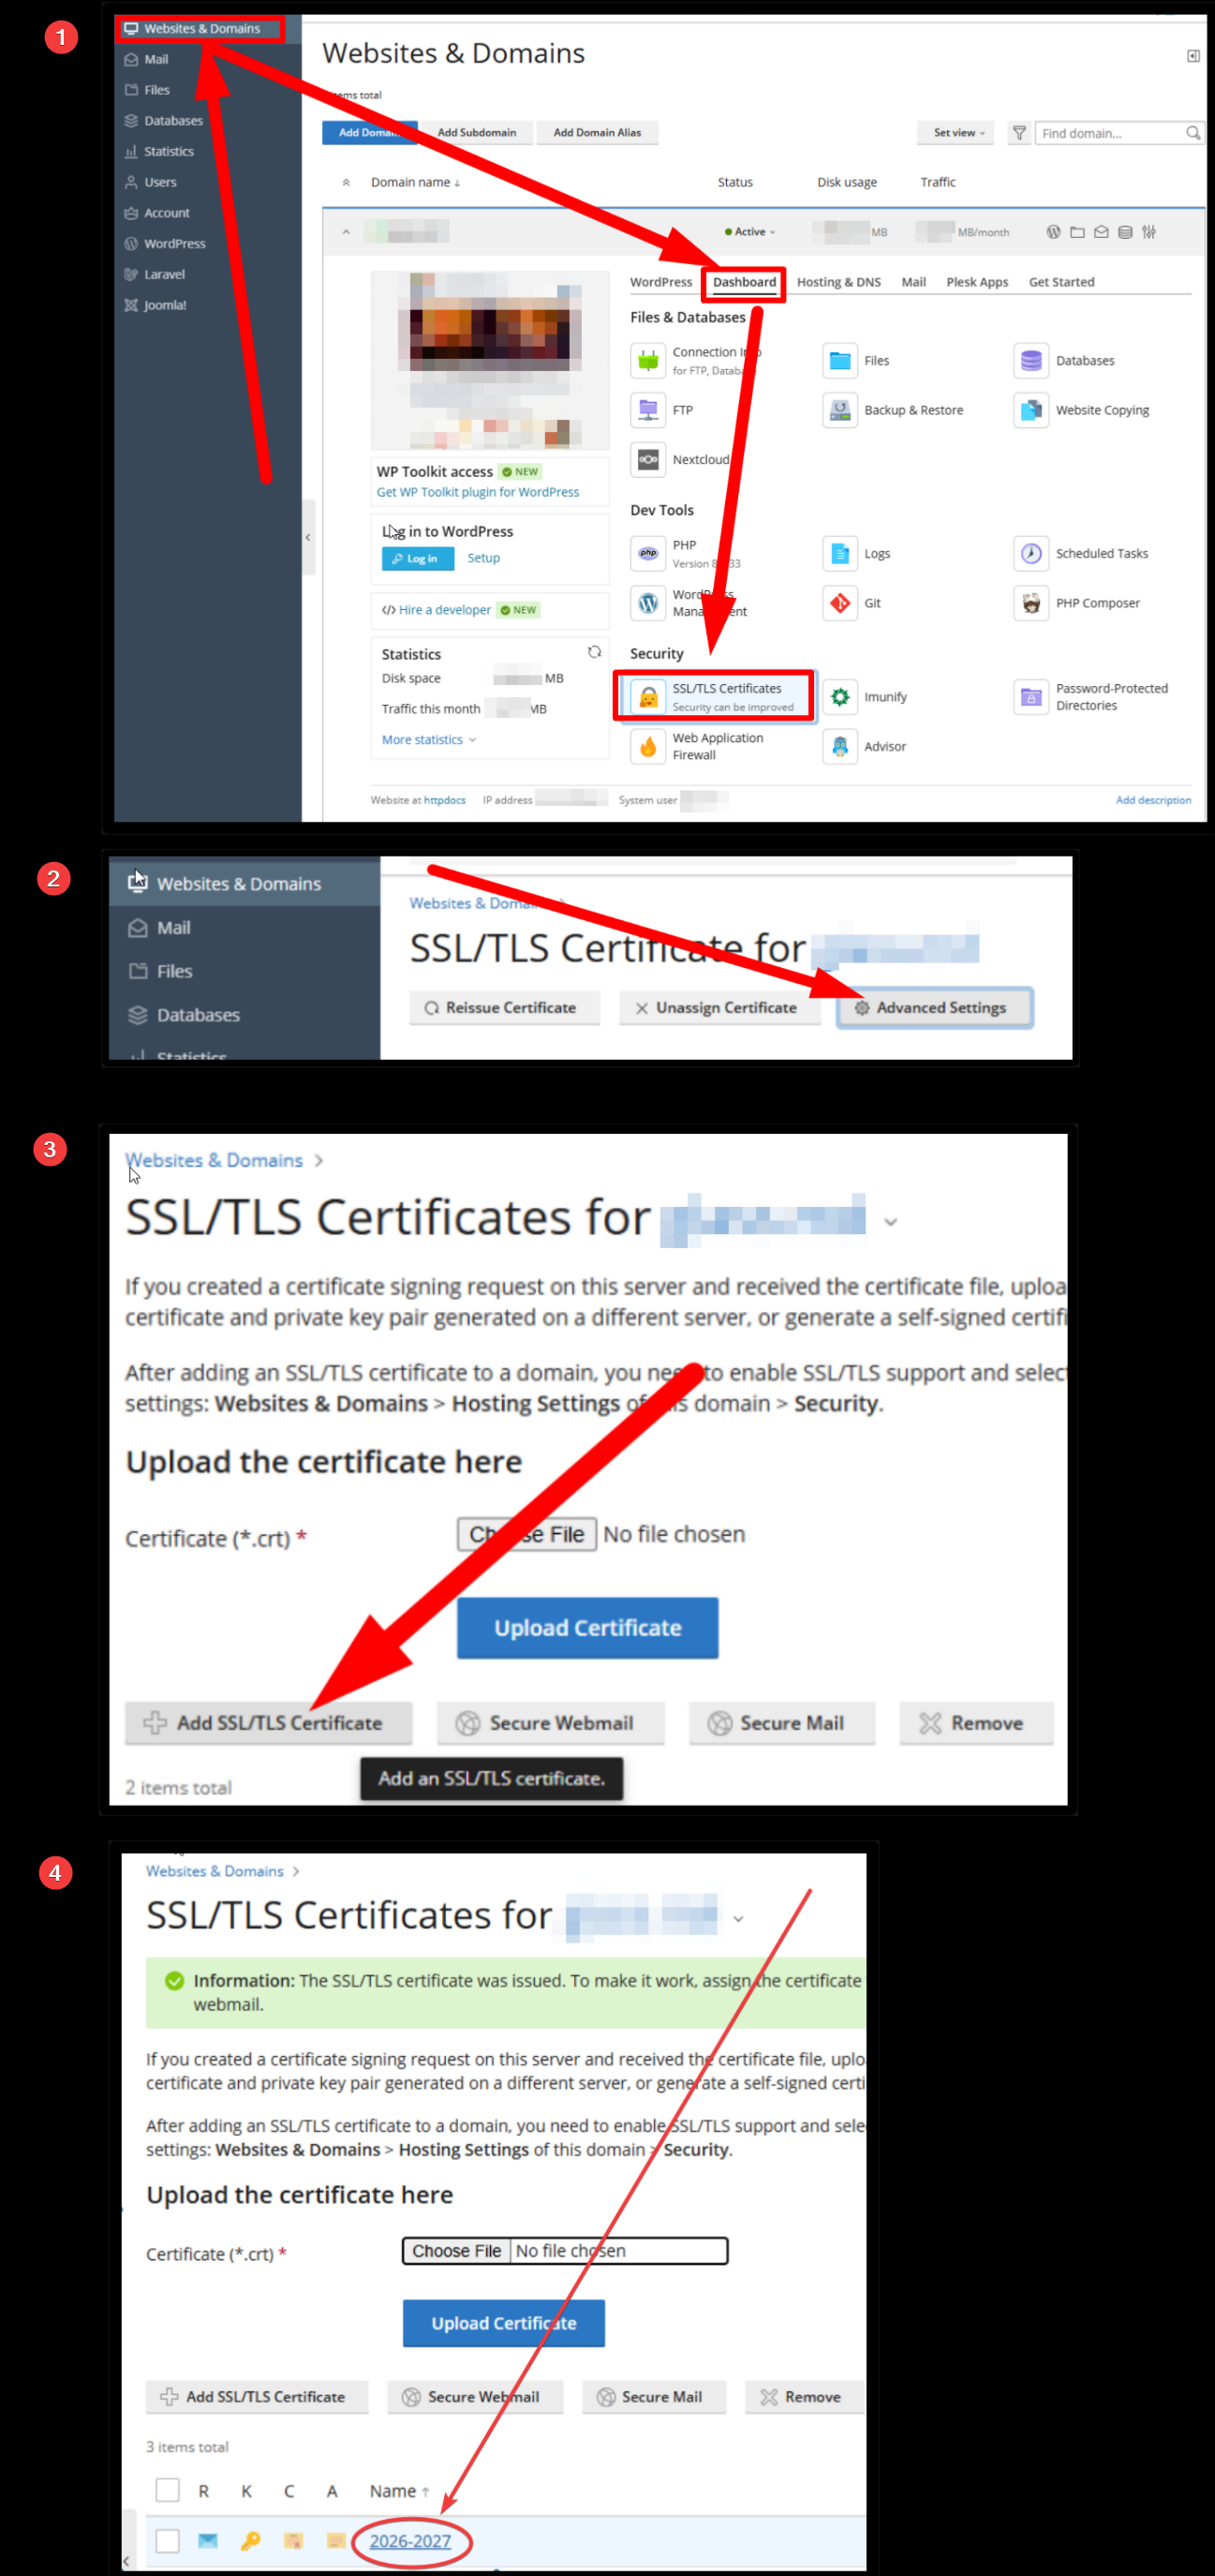
LOGIN TO PLESK -> Websites & Domains -> SSL/TLS Certificates -> Advanced Settings -> Add SSL/TLS Certificate
-
Completați datele:
-
Name: Denumire/Perioadă (ex: 2026-2027)
-
Bits: 2048
-
Country: Moldova, Republic of
-
State/Province: Raion
-
City: Oraș
-
Organization: Nume companie/instituție
-
Domain name: Nume domeniu (ex:
domeniu.md) -
Email: Email valid
-
-
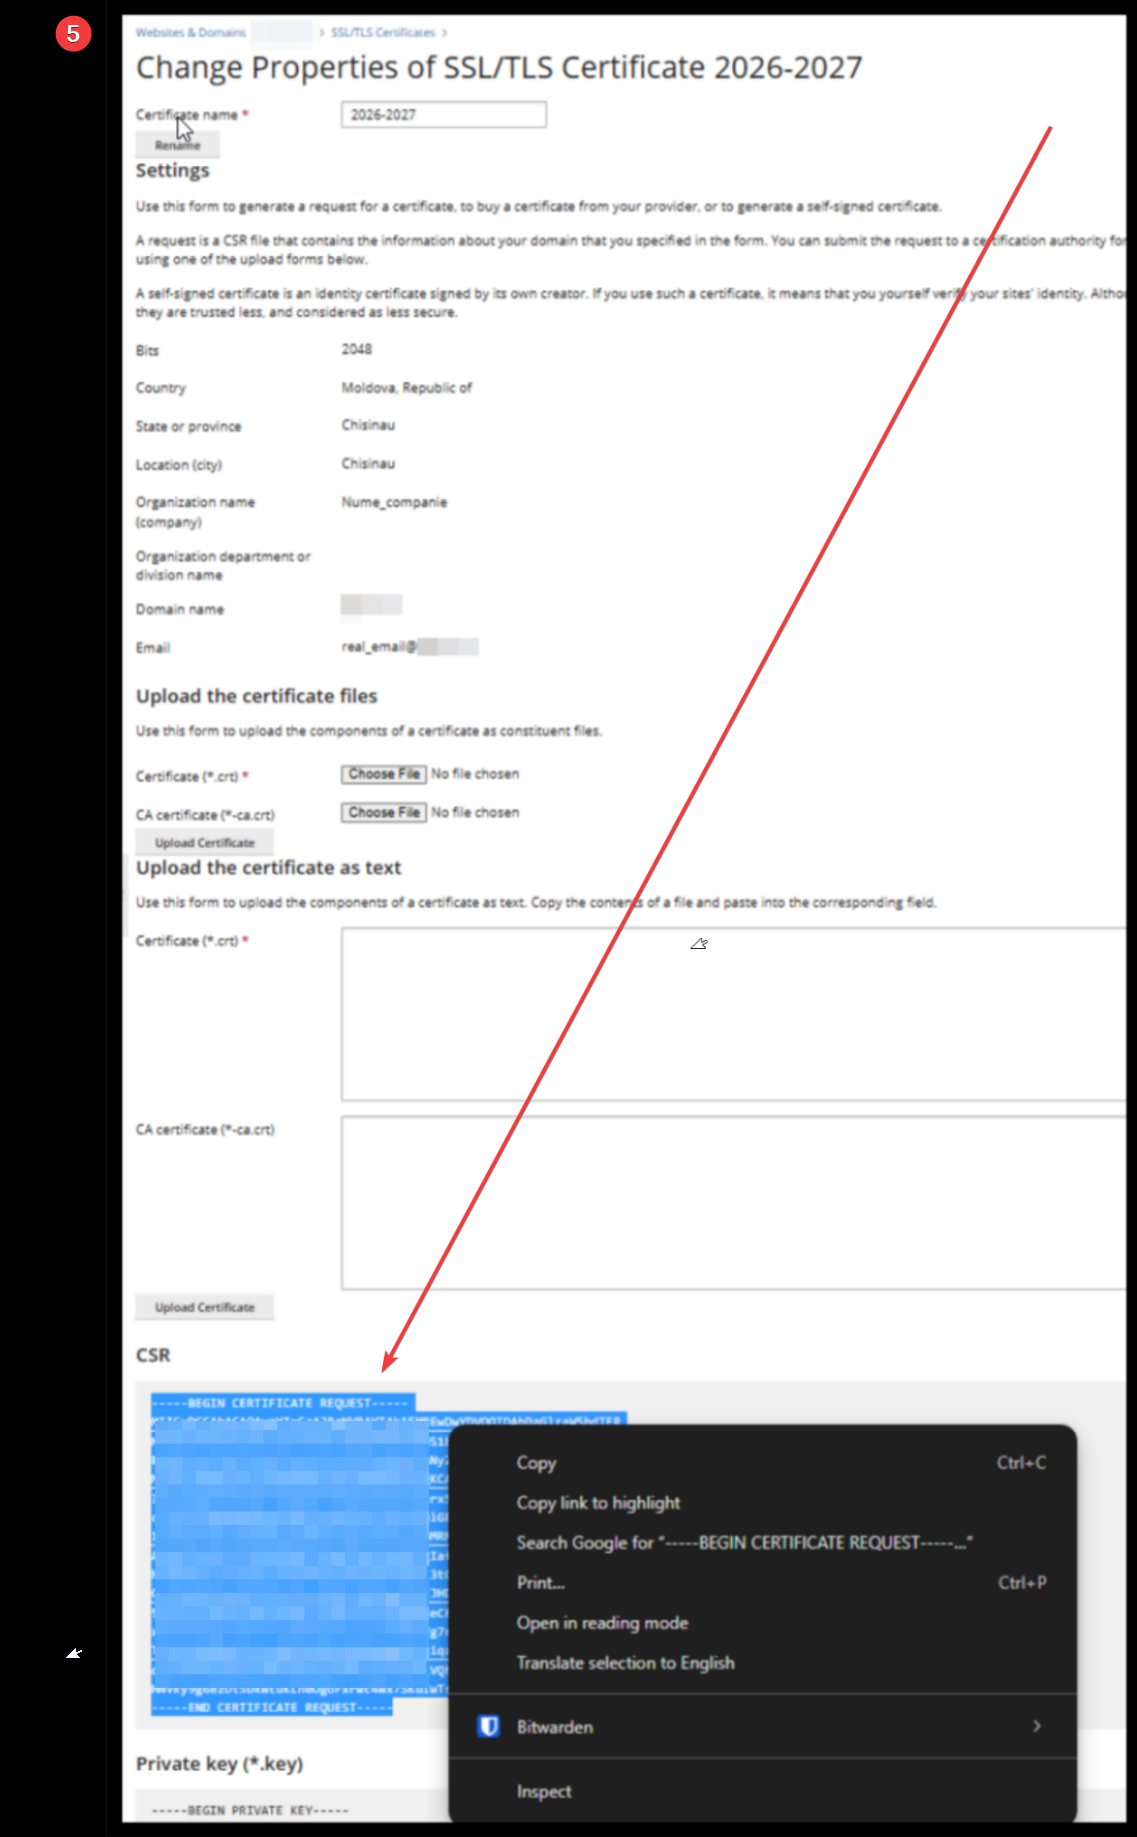
Apăsați Request -> Deschideți certificatul creat -> Copiați codul CSR.
2. Generarea certificatului SSL
-
Autentificare cont client my.host.md -> Servicii -> Selectați serviciul SSL activ -> Configure Now.
-
Setări:
-
Web Server Type: Selectați
PLESK. -
Lipiți codul CSR.
-
Apăsați Click to Continue.
-
-
Selectați adresa de email pentru confirmare DV (trebuie să fie accesibilă).
3. Confirmarea solicitării
-
Deschideți emailul primit pe adresa de confirmare.
-
Accesați link-ul din mesaj pentru a aproba generarea.
4. Recepționarea certificatului
-
Descărcați arhiva
.zipprimită pe email după confirmare.
5. Instalarea certificatului în Plesk
-
Extract fișiere
.ziplocal. -
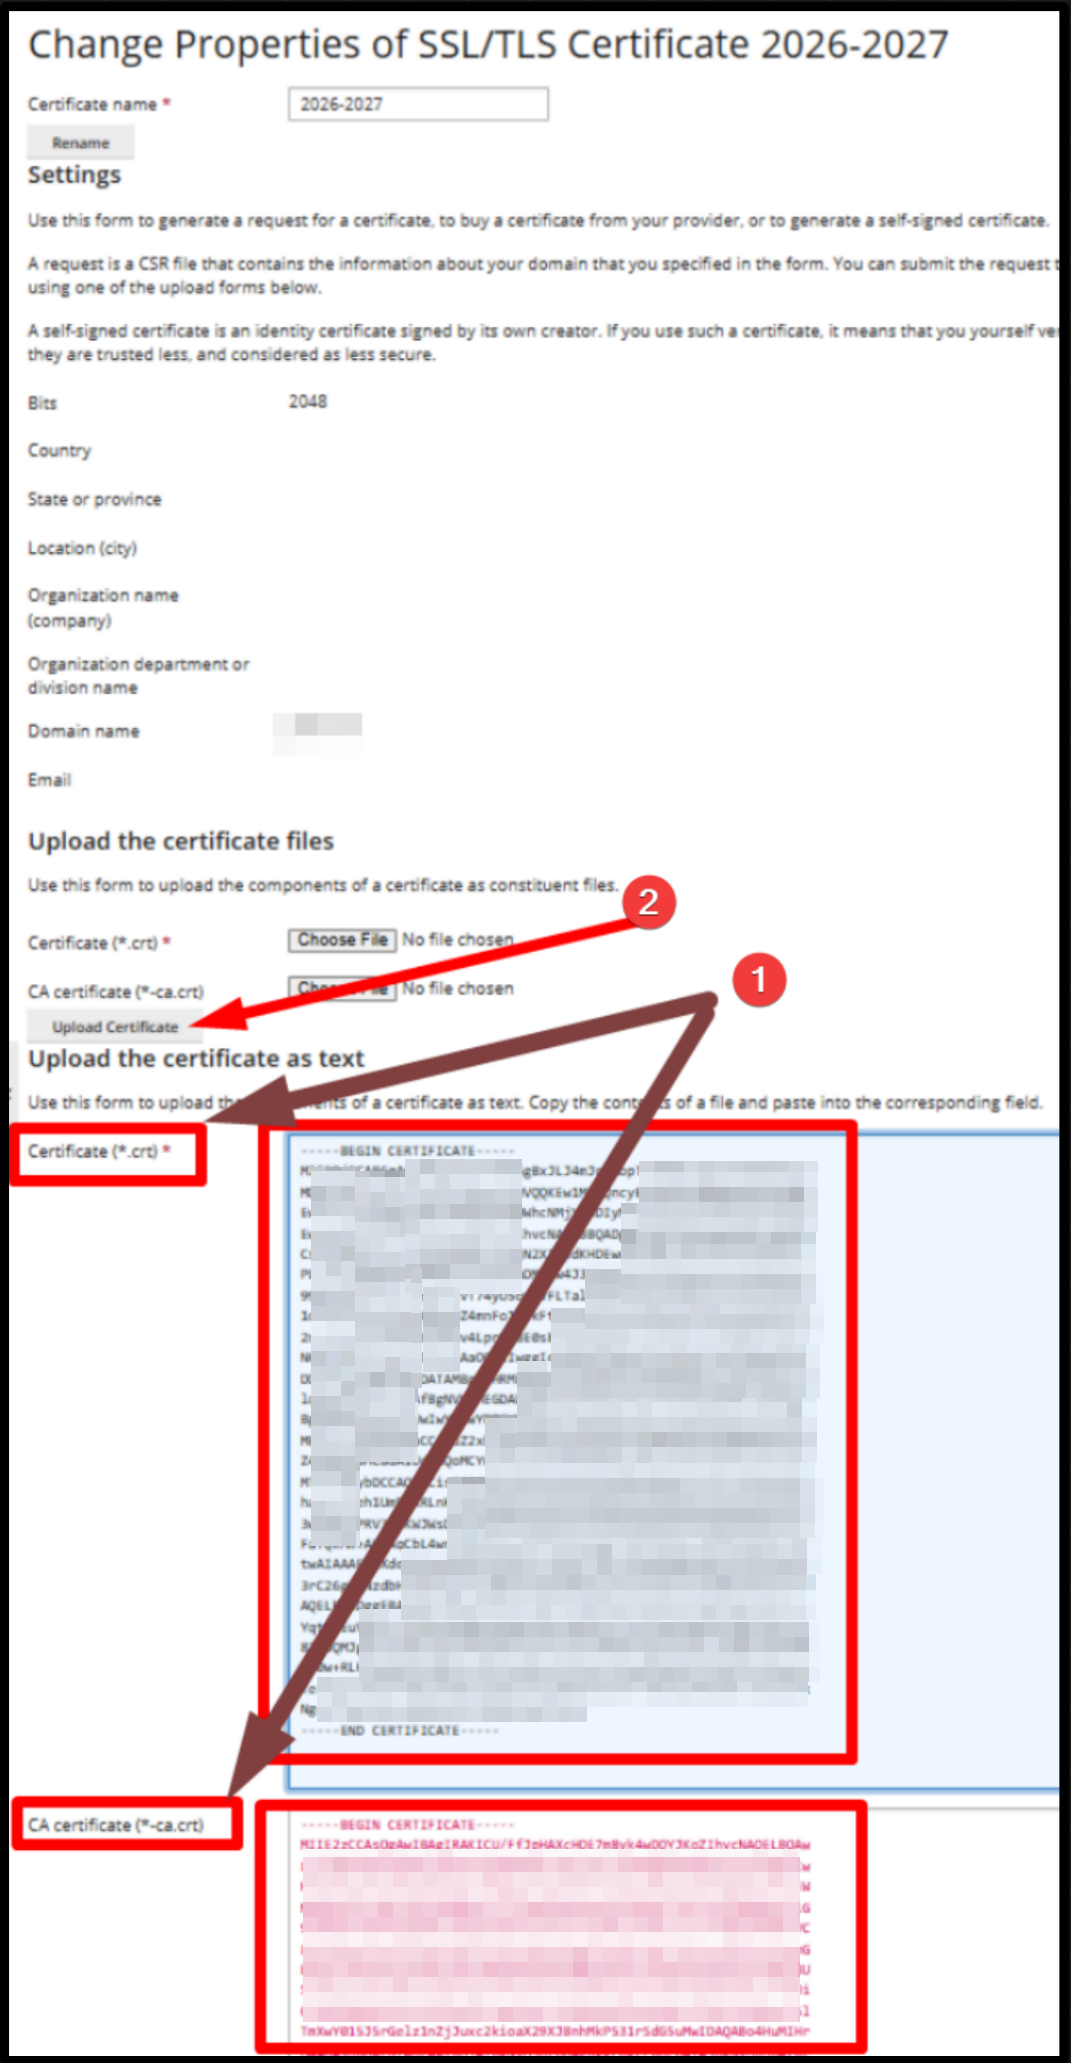
Plesk -> SSL/TLS Certificates -> Deschideți certificatul de la Pasul 1 -> Upload the certificate files:
-
Certificate (*.crt):Încărcați
yourdomain_md.crtsauYour EssentialSSL Certificate - yourdomain_md.crt
**CA certificate (*-ca.crt)** - Trebuie setate ambele consecutiv:- Intermediate CA Certificate - SectigoPublicServerAuthenticationCADVR36.crt
Dacă mai apar eventuale întrebări, vă rugăm, nu ezitați să le oferiți.
-
CA certificate (*-ca.crt):Încărcați
SectigoRSADomainValidationSecureServerCA.crtsauIntermediate CA Certificate - SectigoPublicServerAuthenticationCADVR36.crt
-
-
Apăsați Upload Certificate
6. Activarea certificatului pe site
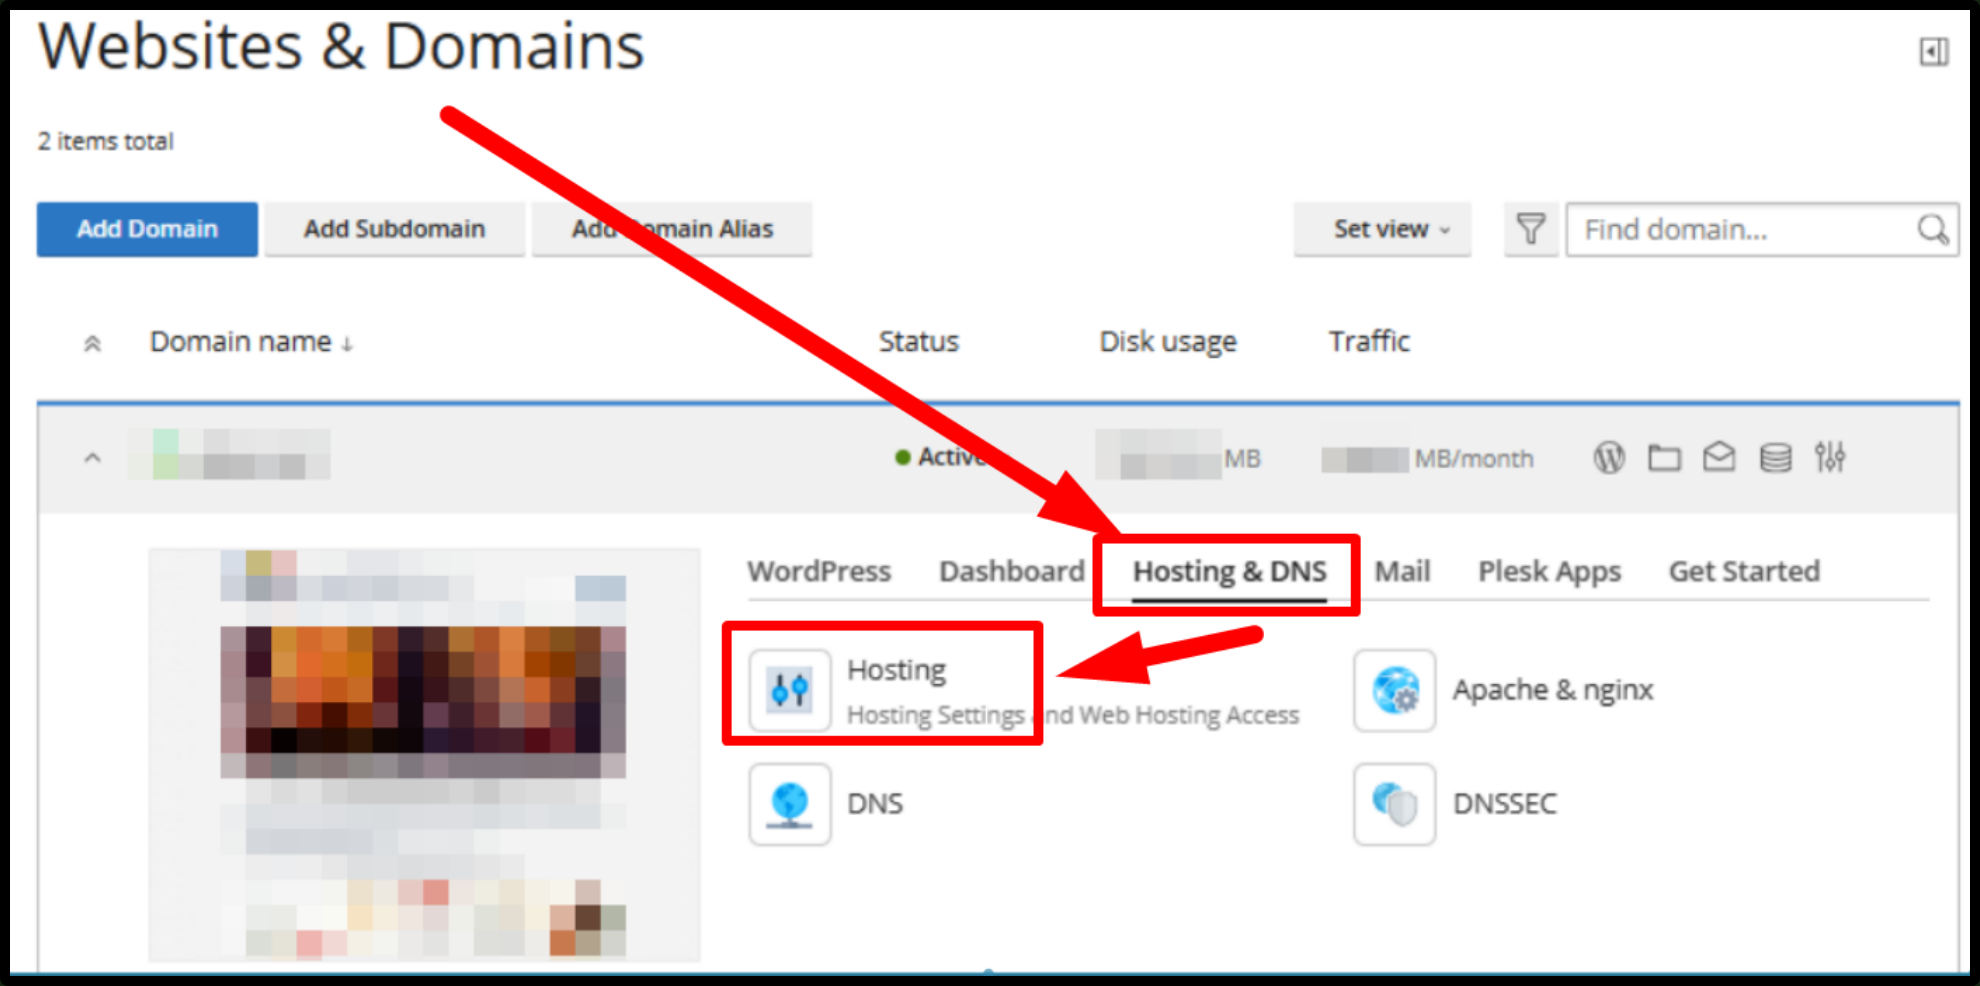
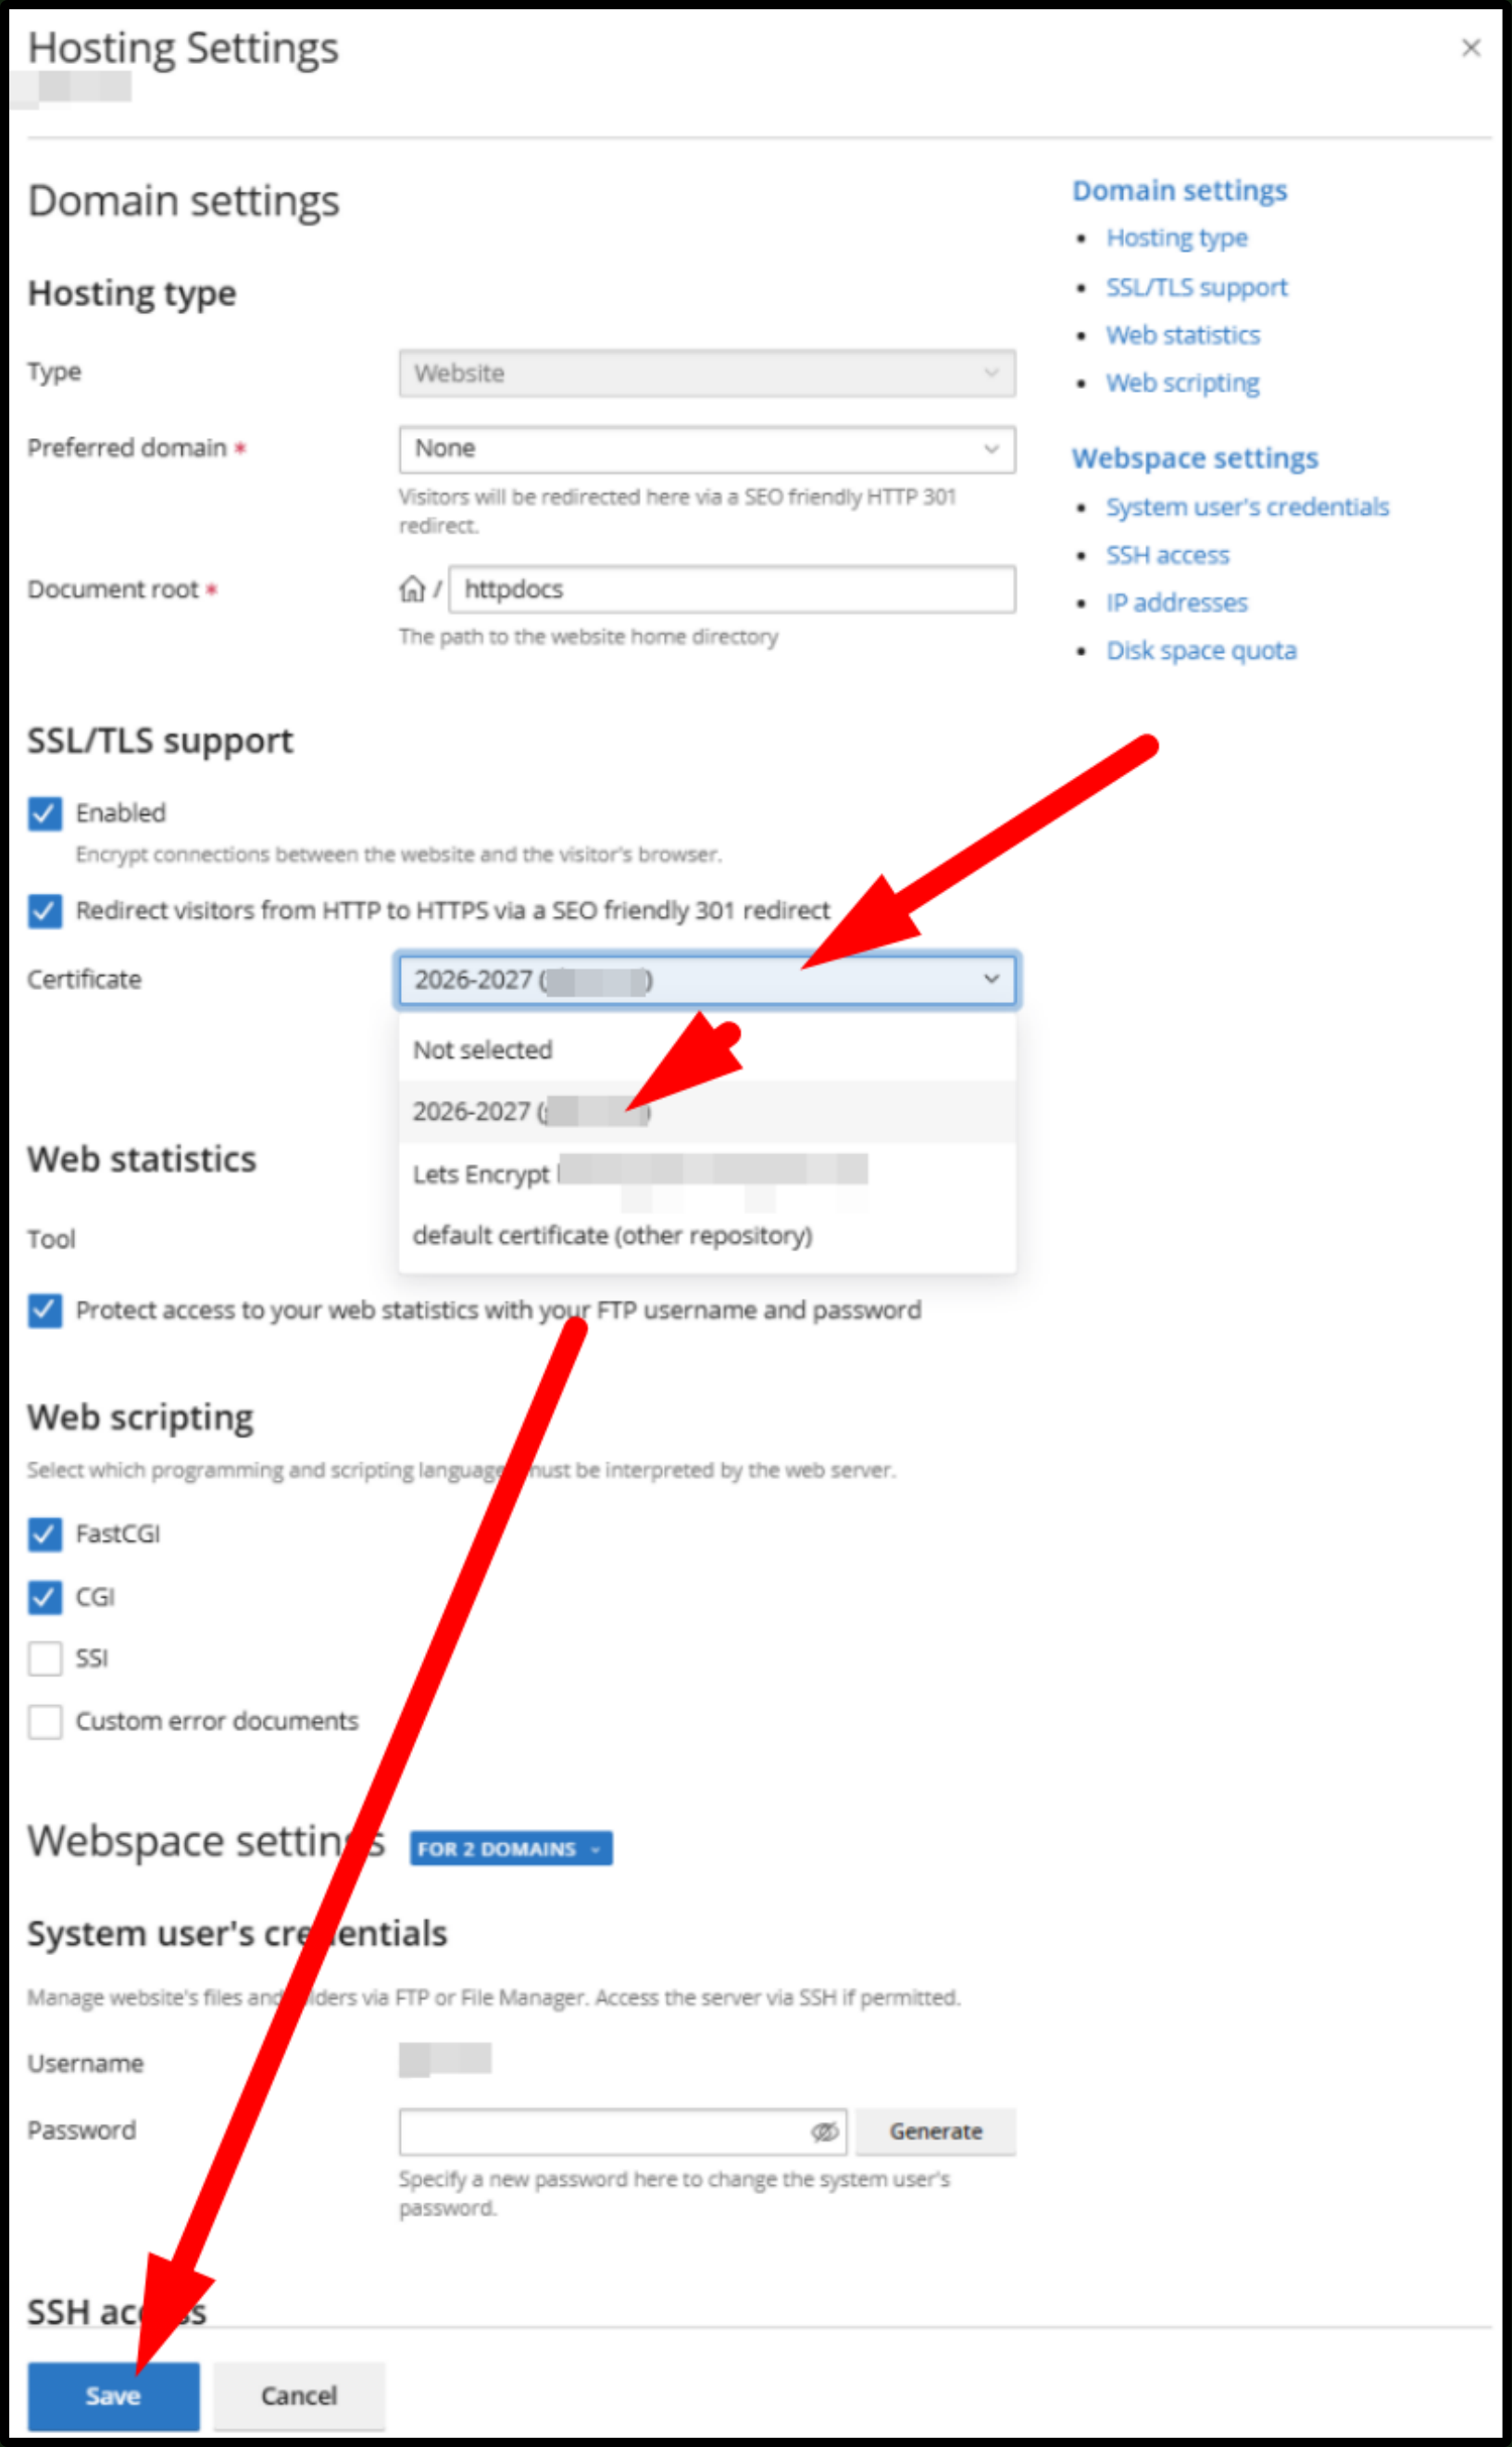
Informație importantă despre valabilitate
-
Valabilitate maximă certificate SSL: 199 zile.
-
Reutilizare validare: DV până la 199 zile, OV până la 397 zile.
-
La expirare: Procedura de instalare se reia.
SSL Let's Encrypt - instalare / reinoire
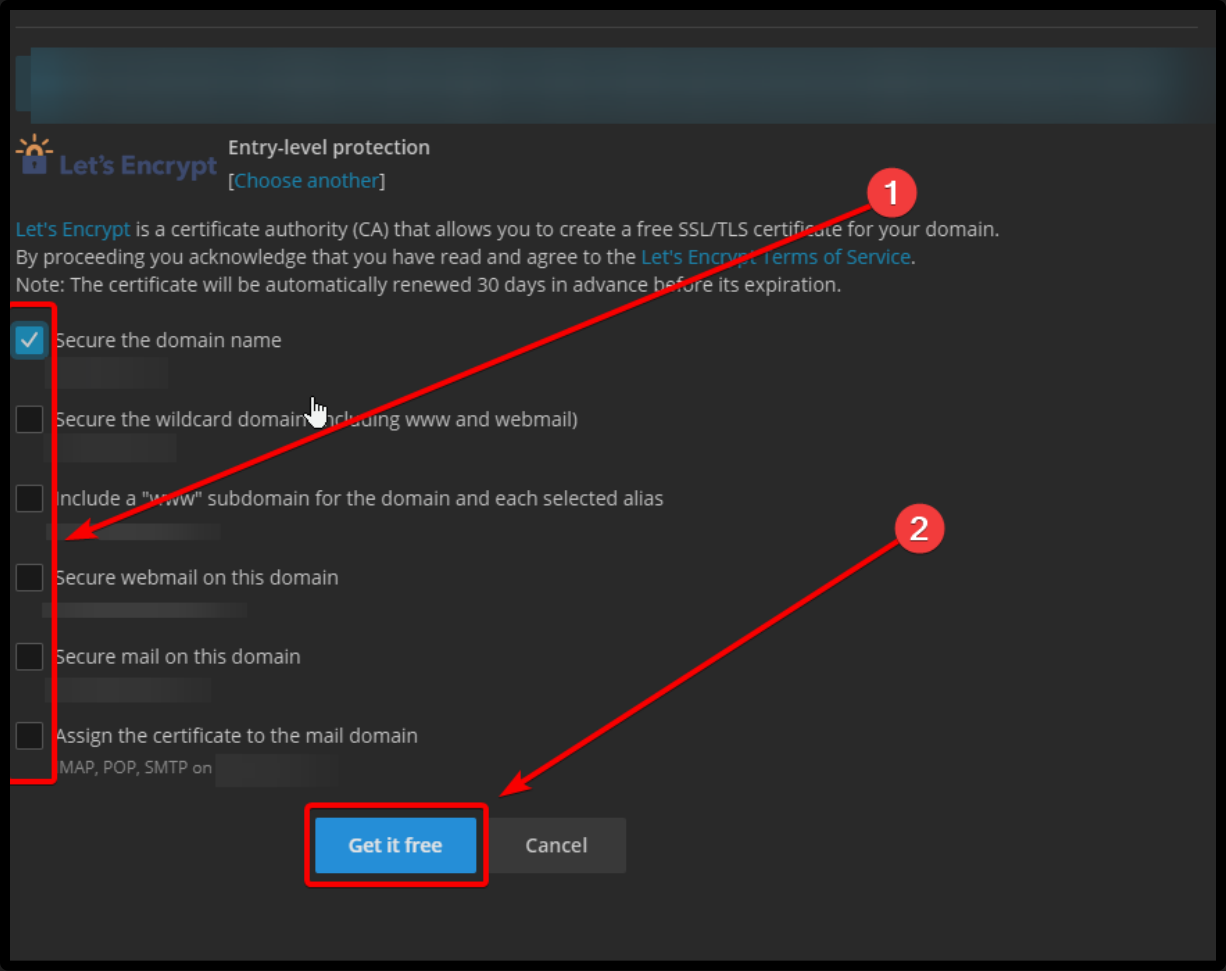
1 - Accesați modulul „SSL/TLS Certificates”
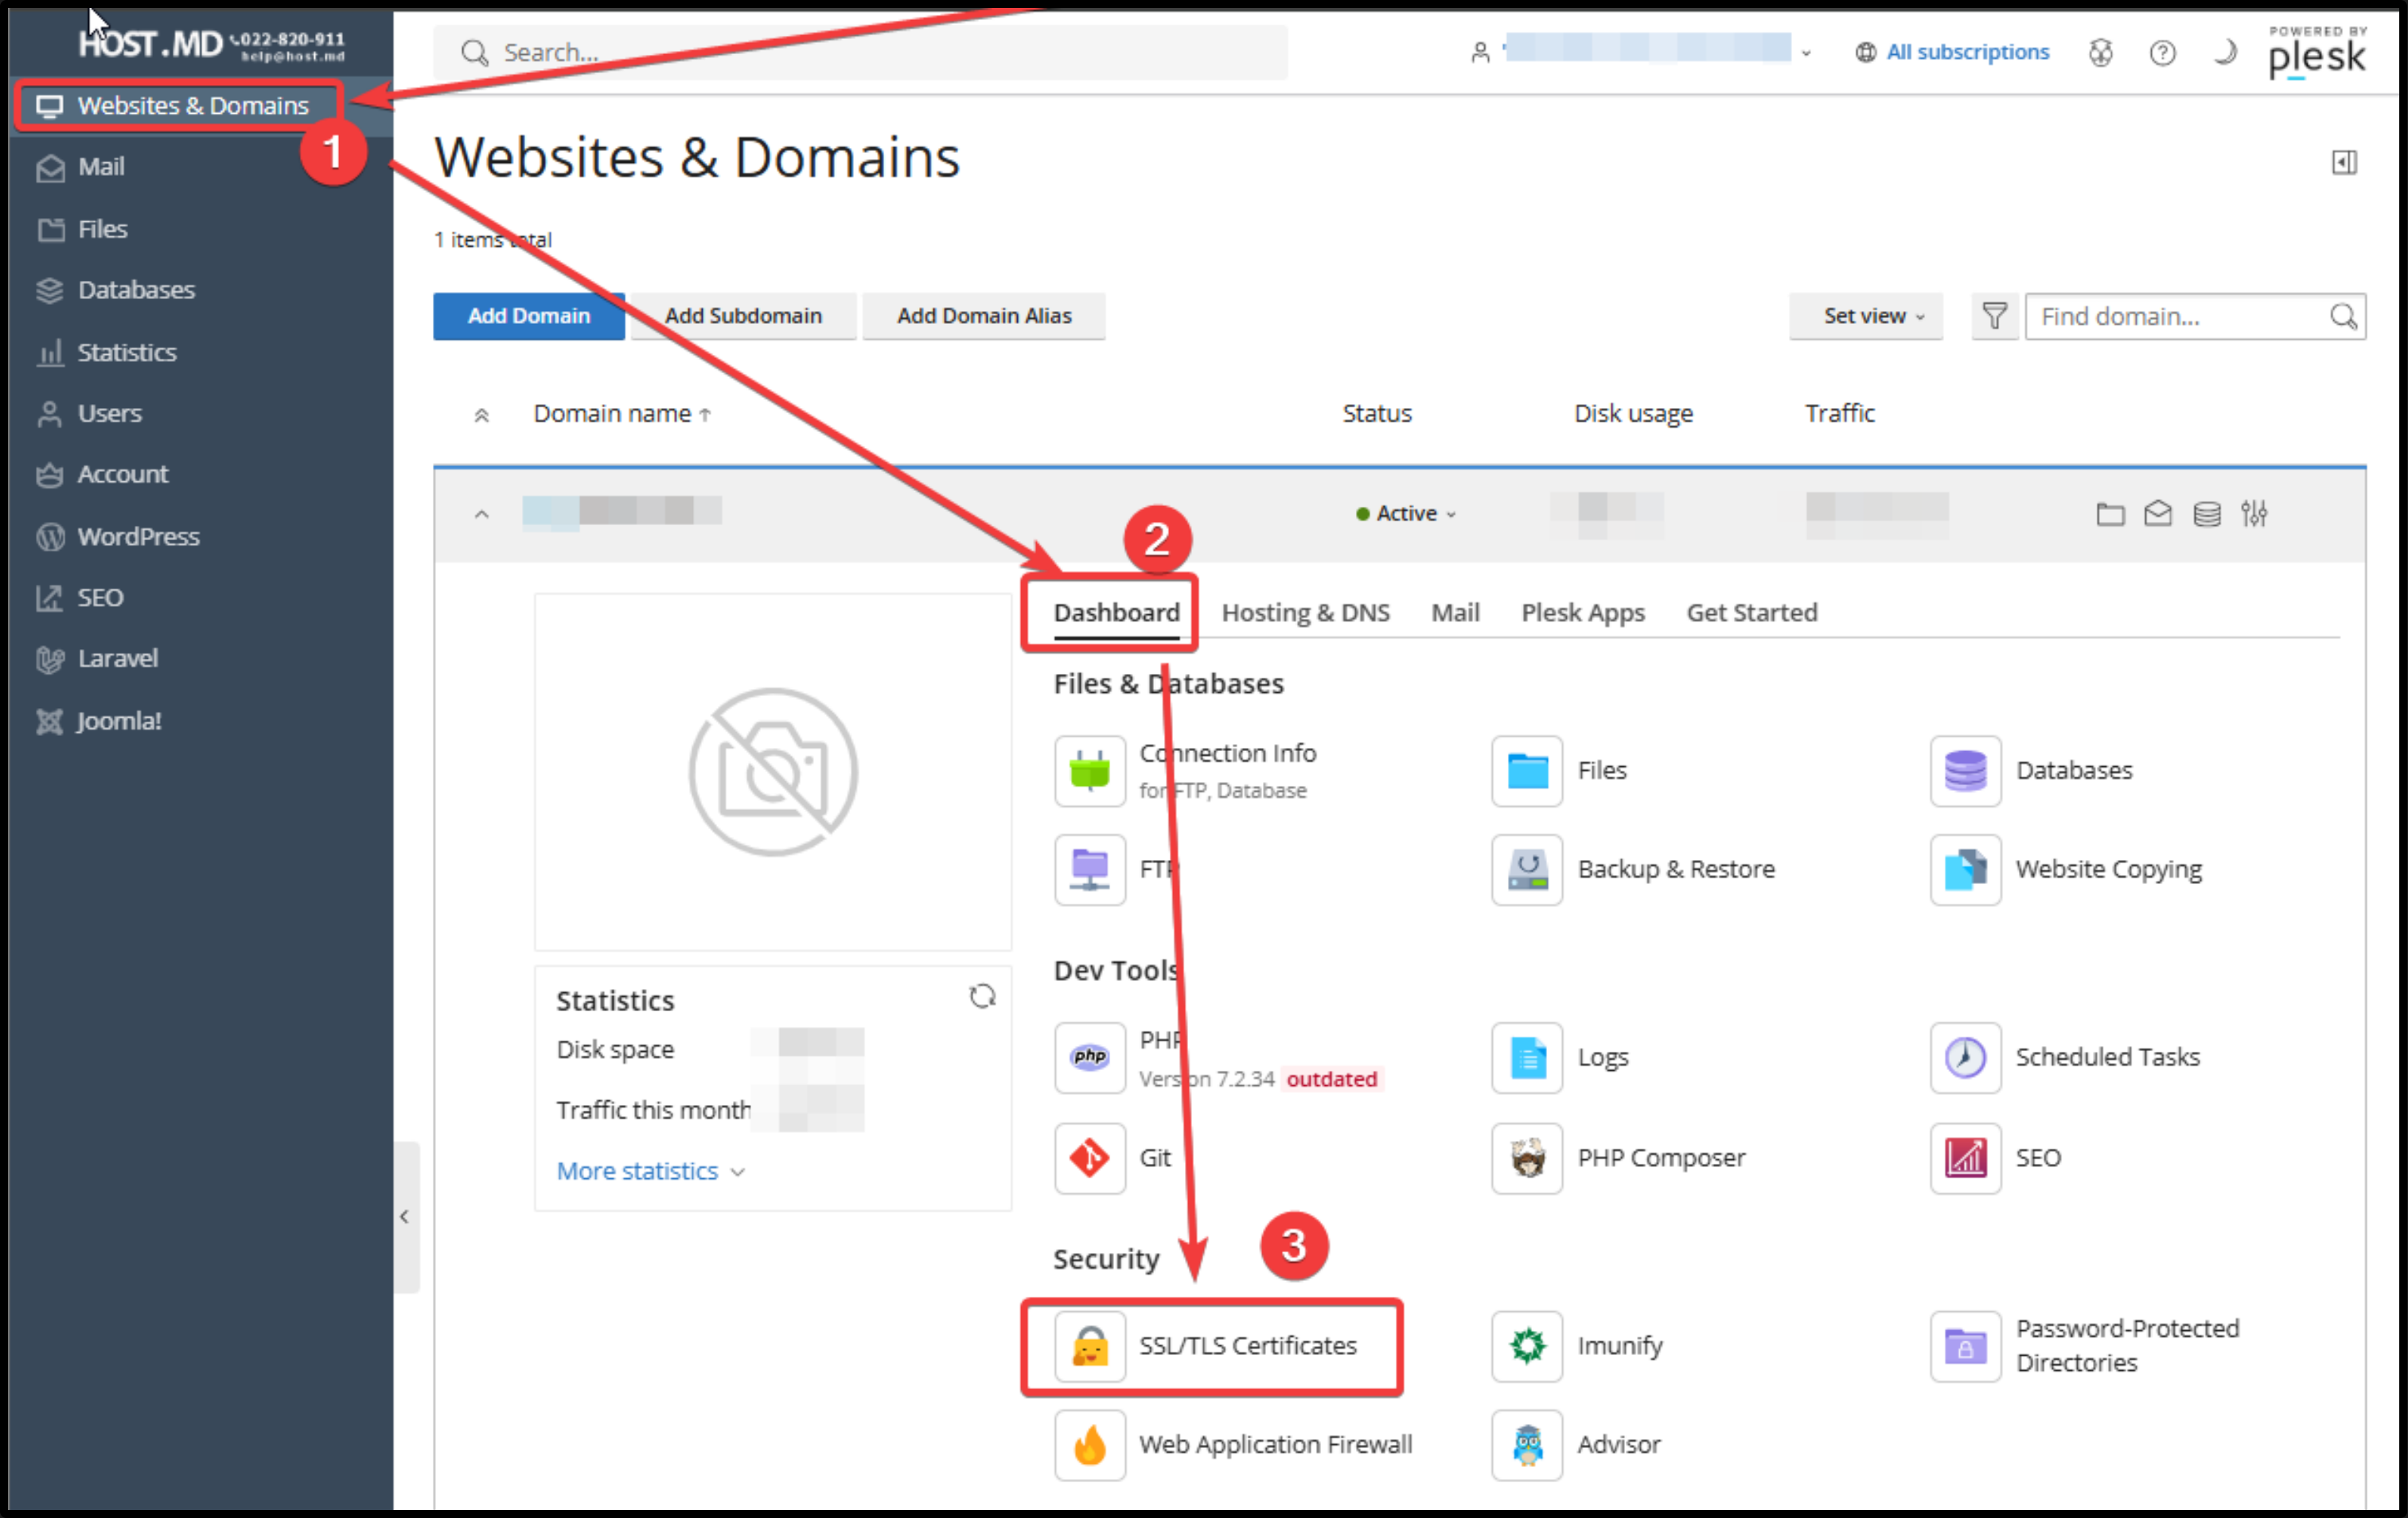
2 - Dați clic pe butonul „Reissue Certificate” ( sau puteti avea doar 'Install' daca nu mai sunt certificate instalate )
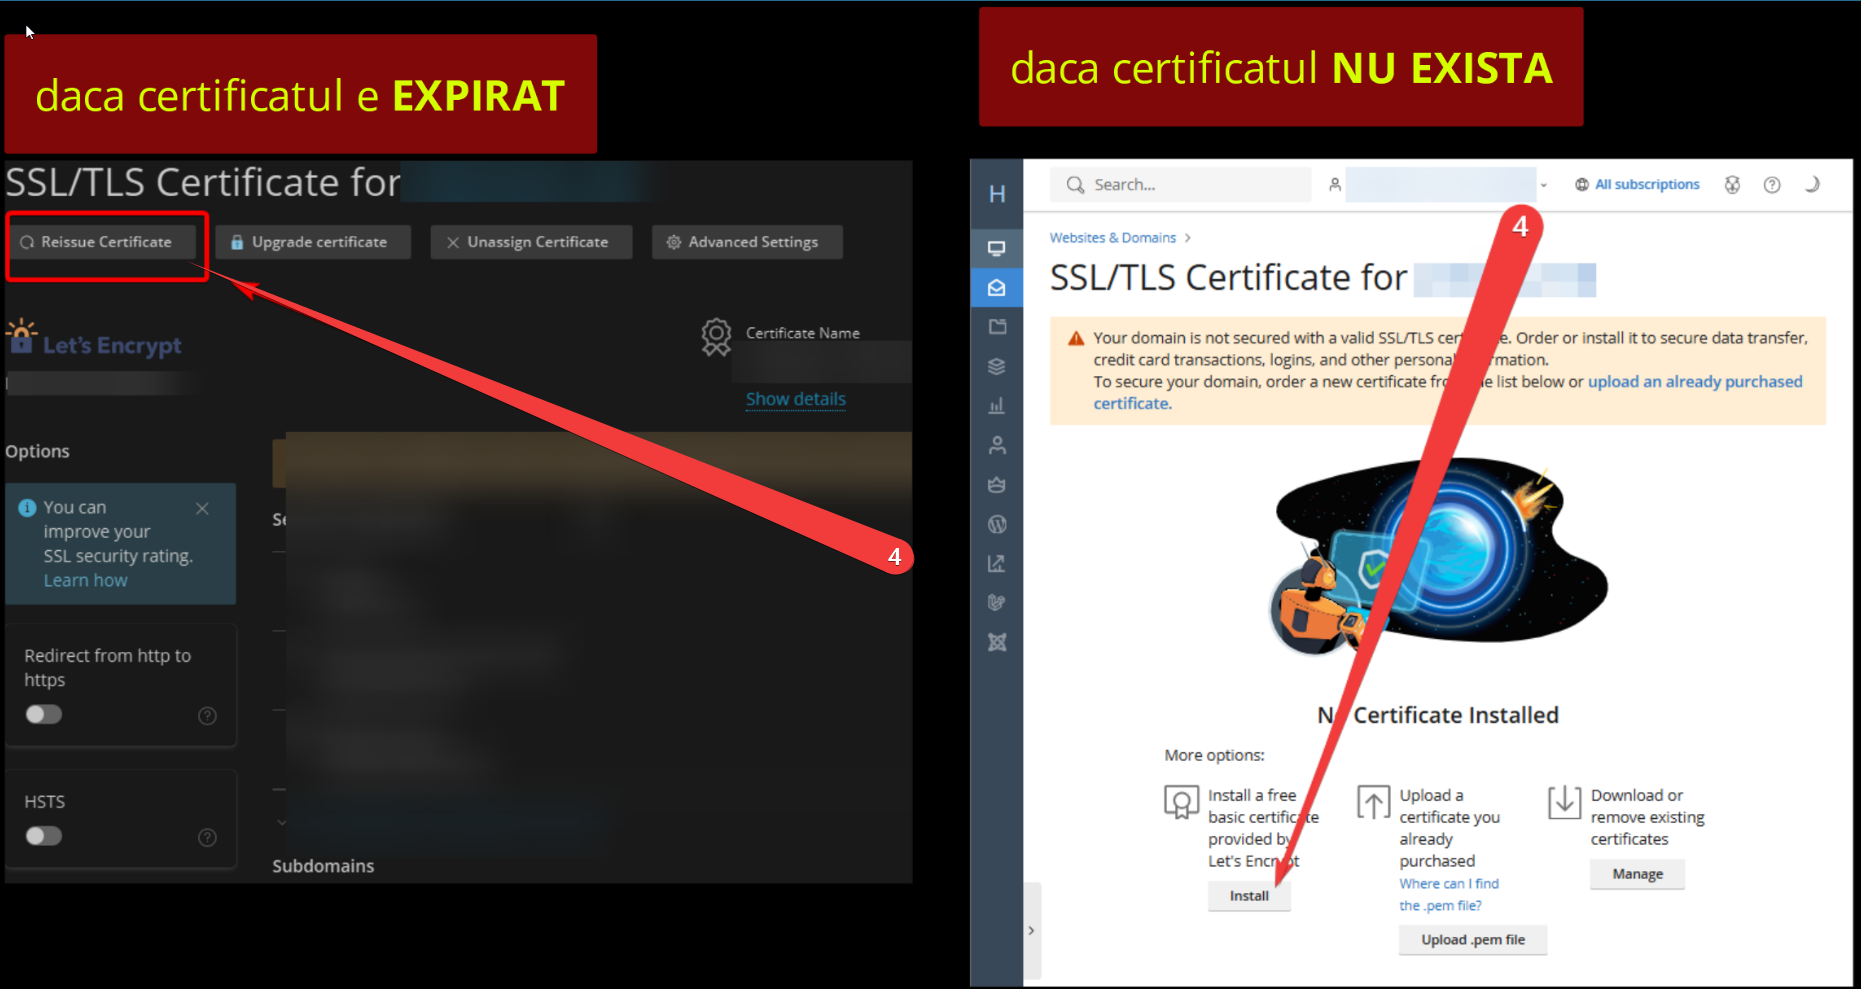
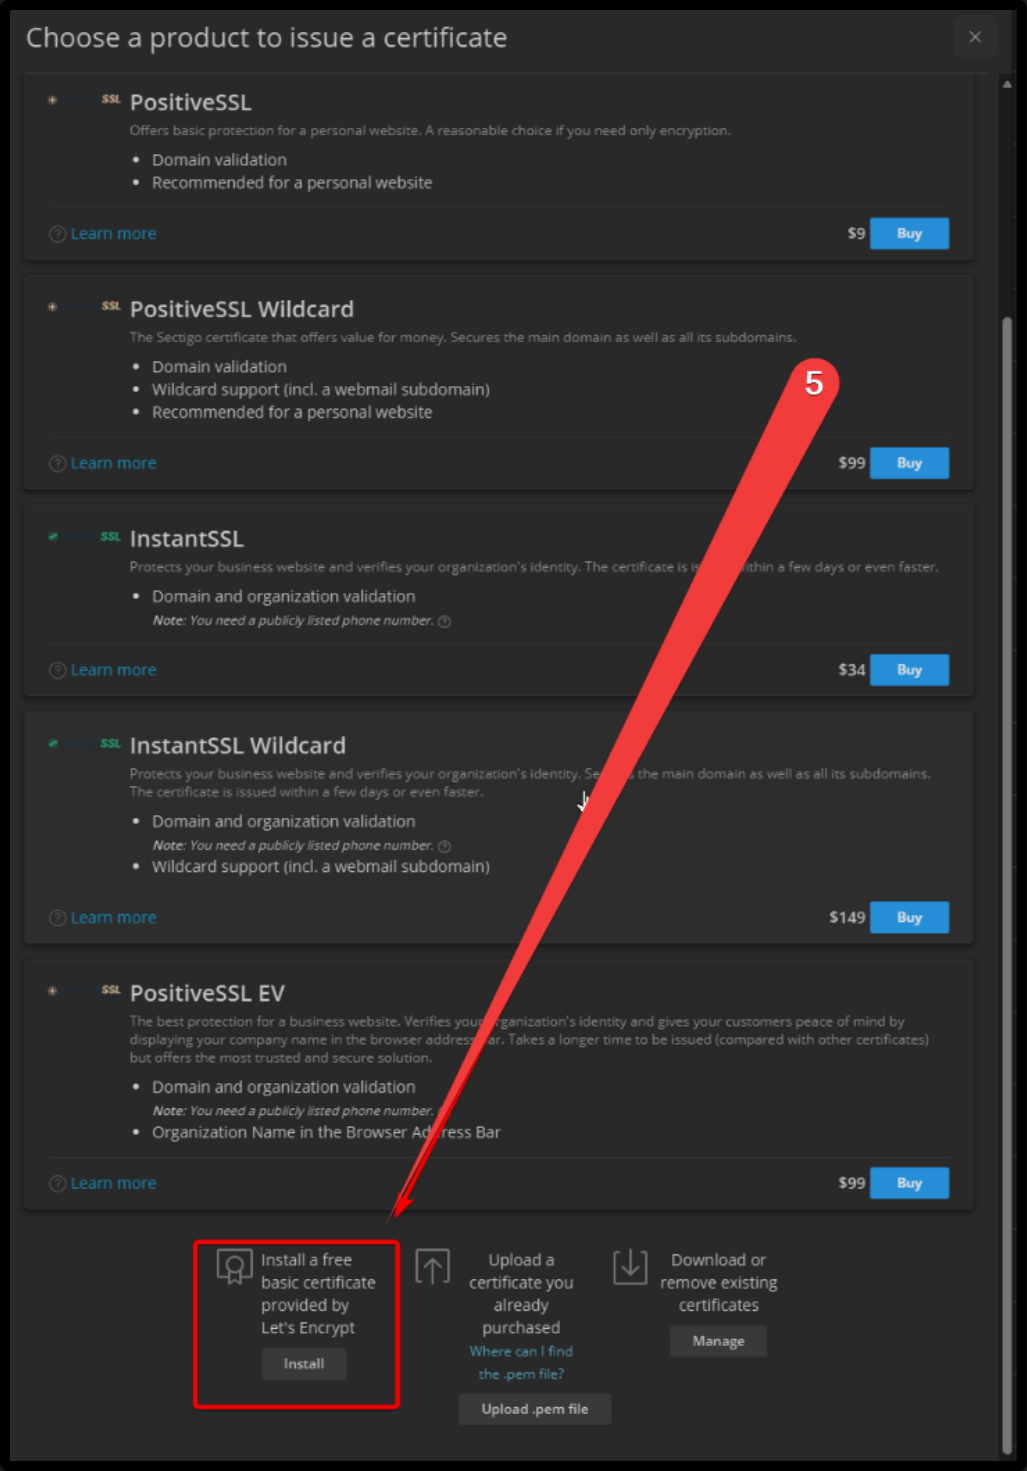
3 - Alegeți opțiunea „- Install - a free basic certificate provided by Let's Encrypt” din partea de jos a meniului apărut
4 - Configurați opțiunile necesare și apăsați butonul „Get it free”